


Le aziende vittime di spionaggio sulla scena geopolitica
Nachreiner: dal malware l’attenzione si sposta al trasferimentodi dati ed escalation di privilegi

3' di lettura
I punti chiave
3' di lettura
Lo spionaggio informatico è uno strumento di competizione strategica ed economica: assunto noto, visto il prolungato momento di instabilità geopolitica, ma che trova continue nuove espressioni. La campagna attribuita da WatchGuard Technologies, altro attore della cybersicurezza americano, al gruppo iraniano MuddyWater ne è un esempio.
Chiedilo al Sole
Nella seconda metà di febbraio di quest’anno, appena prima dell’ultima escalation tra Iran, Israele e Stati Uniti, l’attività criminosa ha interessato per una settimana organizzazioni ad alto valore in quattro diversi continenti (Asia, Medio Oriente, America Latina ed Europa), spaziando dalla manifattura all’aviazione, dalla finanza all’istruzione fino al settore pubblico.
Loading...
Informazioni sensibili e accesso a filiere strategiche
Il bersaglio delle azioni di spionaggio sponsorizzate dagli Stati sono dunque anche le imprese (e non solo enti governativi) che custodiscono informazioni sensibili o accessi a filiere strategiche. Il caso più documentato riguarda un grande produttore sudcoreano di elettronica, a cui gli attaccanti hanno rubato dati e copiato gli archivi di credenziali di Windows. Una vera a propria un’attività di intelligence prolungata, e non un tentativo di bloccare la rete e i sistemi dell’azienda.
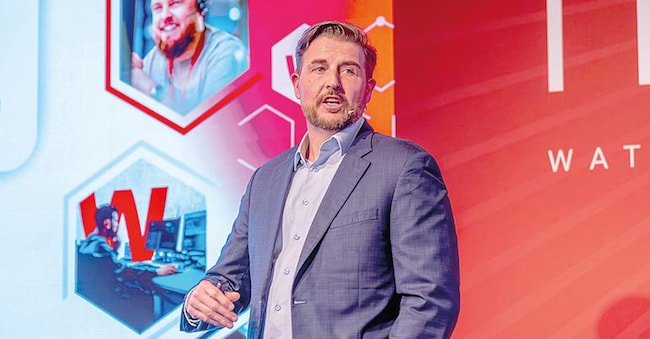
«Questo fenomeno – ha spiegato Corey Nachreiner, Ciso di WatchGuard, al Sole 24 Ore - sta diventando più furtivo, più paziente e sempre più difficile da distinguere dalle normali attività IT». La campagna MuddyWater riflette in tal senso una tendenza ancora più ampia dello spionaggio condotto da attori “nation-state”, secondo la quale gli attaccanti si affidano sempre meno a malware o a codici maligni facilmente riconoscibili e sempre di più a servizi cloud legittimi e a software autentici già presenti all’interno dei sistemi informativi della vittima, usandoli senza autorizzazione e per fini ostili.
«Anziché interrompere immediatamente le operazioni – osserva ancora Nachreiner - spesso mirano a ottenere privilegi e un accesso persistente, rimanendo inosservati il più a lungo possibile».

Brand connect
Loading...
