


Cybersicurezza in corsia: come difendere i pazienti dalla guerra ibrida senza confini
Dalla gestione dei ricoveri alle terapie intensive ai frigoriferi dei laboratori: il punto sull’allerta in Italia

4' di lettura
I punti chiave
4' di lettura
L’allerta era arrivata giusto una manciata di giorni fa dal ministro della Salute Schillaci, in visita alla Fondazione Biotecnopolo di Siena, hub per la sicurezza nazionale: «Un attacco a una struttura sanitaria può compromettere la continuità dell’assistenza», era l’avviso. Esattamente quanto si è sfiorato in Francia il 4 novembre, con la clamorosa aggressione informatica - sventata giusto in tempo - a diverse banche del sangue e mirata a innalzare a livelli estremamente elevati la temperatura per danneggiare gli emoderivati o i campioni. Il caso francese, che in un contesto di guerra ibrida in cui sono presi di mira voli aerei e supermercati fa scattare l’allarme sulla sanità, non è certo lontano da quanto accade ogni giorno in Italia.
Chiedilo al Sole
Il quadro
Nei primi sei mesi 2026 sono stati 4.911 gli incidenti cyber di particolare gravità noti a livello mondiale, il numero più alto mai registrato in un semestre. In sei mesi, come si legge nel Rapporto di Clusit, l’Associazione italiana per la sicurezza informatica, si è raggiunto il 93% degli incidenti dell’intero 2025, con una media di 819 al mese. Quindi un boom, rispetto al quale l’Italia si pone in lieve controtendenza: in Italia gli incidenti noti sono stati 245, in calo rispetto al picco di 280 del primo semestre 2025, e la loro quota sul totale mondiale si attesta al 5 per cento.
Loading...
Ma è l’Agenzia per la Cybersicurezza nazionale a fornire i dati più aggiornati per l’Italia: i 485 eventi cyber registrati a settembre 2026 segnano un aumento del 57% rispetto ai 309 di agosto. In crescita anche gli incidenti, che si attestano a quota 235 rispetto ai 196 del mese precedente. I settori con il maggior numero di vittime di eventi cyber? Tecnologico, sanitario e manifatturiero. Quello tecnologico è stato interessato prevalentemente da sfruttamento di vulnerabilità e guasti, quello sanitario da esposizione di dati e il settore manifatturiero da attività di “defacement”.
Quali rischi per la sanità
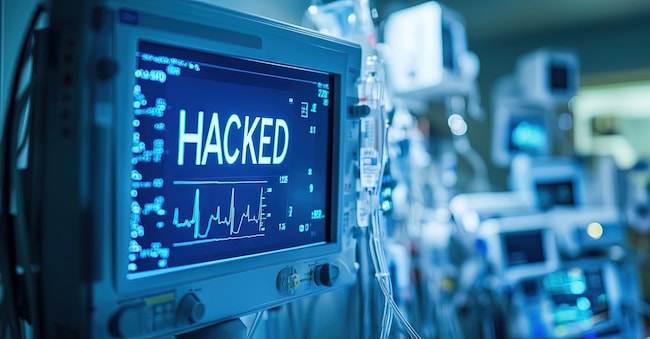
E se mandare in tilt la catena del freddo nella grande distribuzione come è avvenuto nei giorni scorsi pone seri problemi economici, di sicurezza delle scorte alimentari e anche - potenzialmente - di salute dei consumatori, il rischio e gli effetti di un attacco sanitario potrebbero essere incalcolabili. Non sono in pericolo solo i nostri dati sanitari quindi, “rapiti” e venduti nel dark web come ogni anno certifica il Rapporto Clusit - ma anche potenzialmente terapie intensive, reparti neonatali, macchinari di pronto soccorso colpiti al cuore potrebbero interrompere il sostegno ai pazienti.
Il tema è caldissimo e chiama in causa la gestione del rischio nelle aziende. Che infatti sono in allerta: «La cybersicurezza non è più soltanto una questione informatica, ma una componente della sicurezza clinica - avvisa Giuseppe Quintavalle, presidente della Fiaso, la Federazione delle aziende sanitarie e ospedaliere -. L’attacco informatico che ha colpito il sistema trasfusionale francese richiama tutte le aziende sanitarie alla massima attenzione e alla piena applicazione dei protocolli di sicurezza già previsti, con il coinvolgimento attivo dei responsabili della cybersicurezza aziendale. La direttiva europea NIS2, recepita in Italia con il decreto legislativo 138/2024, rafforza gli obblighi di prevenzione, gestione dei rischi e formazione del personale. La sicurezza digitale richiede una stretta collaborazione tra direzioni strategiche, responsabili della cybersicurezza e operatori sanitari».

Brand connect
Loading...
