Hacker

Cyberattacchi e falsi allarmi bomba, vertice al Viminale: «Vogliono destabilizzare l’Italia»

Il ministro dell’Interno Matteo Piantedosi riunisce intelligence, Forze di polizia, Difesa e Agenzia per la cybersicurezza nazionale. Sotto esame l’offensiva informatica contro le infrastrutture europee e le minacce alle istituzioni. Rafforzato il coordinamento investigativo

 ANSA

3' di lettura

English Version

3' di lettura

English Version

Non soltanto violare i sistemi informatici o interrompere i servizi digitali. L’obiettivo è alimentare l’insicurezza, mettere sotto pressione le istituzioni e incrinarne la credibilità.

Domande di approfondimento generate da 24Ore AI

È il filo conduttore che il Viminale individua nella recente sequenza di cyberattacchi e falsi allarmi che hanno investito l’Italia e altri Paesi europei. Una strategia di destabilizzazione che ha spinto il ministro dell’Interno Matteo Piantedosi a riunire il Comitato nazionale per l’ordine e la sicurezza pubblica, con i vertici dell’intelligence dell’Aisi e Aise, delle Forze di polizia, della Difesa e dell’Agenzia per la cybersicurezza nazionale (Acn), diretta da Andrea Quacivi. Sul tavolo non soltanto la tenuta delle infrastrutture critiche e dei servizi essenziali, ma anche le modalità di un’offensiva che sembra puntare sempre più sugli effetti psicologici e sulla percezione della sicurezza. Una valutazione che, tuttavia, resta distinta dall’attribuzione dei singoli episodi: gli accertamenti investigativi sono ancora in corso.

Loading...

Sicurezza nazionale, il piano del Viminale contro le minacce cyber

La risposta delineata al Comitato punta innanzitutto a rafforzare il coordinamento tra gli apparati dello Stato. Forze di polizia, intelligence, Agenzia per la cybersicurezza nazionale e altri organismi competenti dovranno intensificare lo scambio di informazioni e il raccordo delle attività investigative, per individuare più rapidamente le minacce e contrastarne gli effetti.

Una seconda direttrice riguarda il rapporto con gli operatori pubblici e privati. L’obiettivo è rendere più tempestiva la circolazione delle informazioni sui rischi informatici, rafforzando al tempo stesso gli investimenti nella protezione delle reti, delle infrastrutture critiche e dei servizi essenziali.

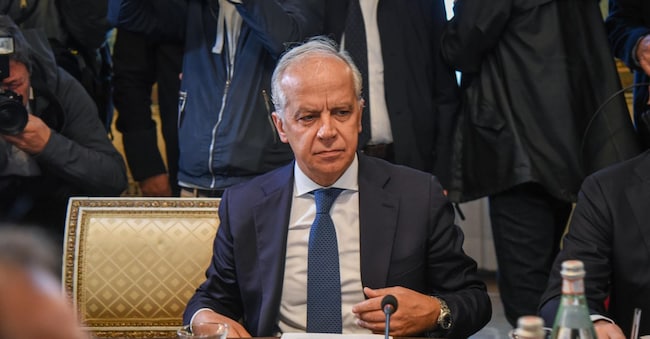
Alla riunione presieduta da Piantedosi hanno partecipato anche il capo di Stato maggiore della Difesa Luciano Portolano e il procuratore nazionale antimafia e antiterrorismo Giovanni Melillo. Una composizione che restituisce la dimensione ormai trasversale della minaccia: la cybersicurezza non riguarda più soltanto la protezione tecnologica, ma investe direttamente l’ordine pubblico e la sicurezza nazionale.

Dai cyberattacchi agli allarmi bomba sugli aerei: la strategia della destabilizzazione

Il quadro esaminato al Viminale si inserisce in settimane segnate da una successione di attacchi informatici contro istituzioni pubbliche, infrastrutture e imprese strategiche. Prima le campagne DDoS, utilizzate per rendere irraggiungibili siti e piattaforme digitali. Poi le incursioni nei sistemi di refrigerazione della grande distribuzione europea, con il rischio di compromettere la conservazione dei prodotti alimentari. Infine, la raffica di allarmi bomba nelle scuole e sui voli di linea, rivelatisi infondati, che ha coinvolto anche collegamenti con l’Italia e provocato l’attivazione dei dispositivi di sicurezza aeroportuale.

Episodi differenti per modalità operative e obiettivi immediati, ma accomunati, secondo la valutazione emersa dal Comitato, dalla volontà di provocare disordine e diffondere allarme, danneggiando la reputazione delle istituzioni coinvolte. Non è stata invece accertata, sulla base degli elementi comunicati, l’esistenza di un’unica regia dietro tutti gli episodi.

Le minacce di NoName e la lista di proscrizione sul dark web

A rendere ancora più delicato lo scenario è l’escalation degli hacker filorussi di NoName057(16). Il collettivo, già protagonista di campagne DDoS contro obiettivi istituzionali europei, ha pubblicato sul dark web una lista di diciotto persone considerate ostili alla Federazione Russa, offrendo denaro in cambio di informazioni sul loro conto.

Tra i nomi compaiono il ministro degli Esteri Antonio Tajani e il procuratore di Roma Francesco Lo Voi. Nelle schede pubblicate dagli hacker figurano anche dati personali, numeri telefonici, indirizzi email e contatti Telegram. Un salto di qualità nella pressione esercitata dal gruppo: non più soltanto sistemi informatici e servizi pubblici nel mirino, ma anche singoli rappresentanti delle istituzioni e degli apparati investigativi.

La lista, pubblicata in esclusiva dal Sole 24 Ore il 7 novembre, è ora al centro di accertamenti giudiziari. Resta da stabilire se e in quale misura questa iniziativa si inserisca in una strategia più ampia e coordinata di guerra ibrida contro l’Italia e gli altri Paesi europei.

Riproduzione riservata ©
Loading...
  • Ivan Cimmarustigiornalista

    Luogo: Roma

    Lingue parlate: Italiano, inglese

    Argomenti: Sicurezza, giudiziaria, inchieste, giustizia tributaria

    Premi: Nel 2011 tra i vincitori del Premio Internazionale Antimafia Livatino-Saetta

Loading...

Brand connect

Loading...

Newsletter

Notizie e approfondimenti sugli avvenimenti politici, economici e finanziari.

Iscriviti