Intervista

Attacchi hacker, Mastrapasqua: «I vecchi impianti sono i più vulnerabili, serve più attenzione sulla cybersecurity»

Mastrapasqua, presidente Assocold: «Il monitoraggio remoto è un aiuto per mitigare questi rischi ma occorre alzare l’asticella nelle reti dei punti vendita»

 16878

3' di lettura

English Version

3' di lettura

English Version

«Il monitoraggio remoto dei banchi frigoriferi non è il problema. Anzi, in buona parte è la soluzione, proprio per scongiurare questi attacchi. Agevolati in questo caso da punti di accesso IP non protetti in modo adeguato nelle reti dei punti vendita».

Domande di approfondimento generate da 24Ore AI

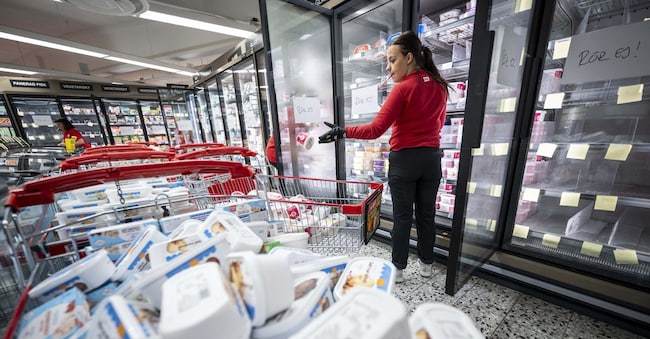
Per Francesco Mastrapasqua, presidente di Assocold, associazione che raggruppa le aziende impegnate nel mondo della refrigerazione (2 miliardi di ricavi e 9mila addetti), gli attacchi hacker effettuati lungo la catena del freddo in più paesi europei e in misura minore anche in Italia devono fare alzare la guardia sulla resilienza delle strutture a valle, senza però fare passi indietro sull’adozione delle nuove tecnologie.

Loading...

Qual è a suo avviso il punto debole che ha permesso agli hacker di danneggiare i negozi? 

Un sistema frigo industriale è fatto di più componenti oltre alla macchina in senso stretto. Come l’elettronica che ne abilita il funzionamento e l’infrastruttura di rete del punto vendita. E’ qui, da quello che abbiamo potuto capire, che gli hacker si sono infiltrati. Il monitoraggio remoto non è quindi un rischio ma un alleato per contrastare questi fenomeni, è la misura più efficace per prevenire gli attacchi perché consente il controllo in tempo reale dei parametri. E se vai fuori range, ad esempio a 50 gradi, te ne accorgi subito.
Il presidente di Assocold

Francesco Mastrapasqua

Cosa si può fare per evitare altre azioni simili in futuro?

Il rischio zero naturalmente non esiste ma è possibile agire per mitigare di molto la portata dei problemi. Un primo ragionamento generale riguarda gli investimenti in cybersecurity, che devono avere una priorità assoluta prevedendo architetture protette, accessi remoti sicuri e adeguati sistemi di protezione della rete in Vpn. Ciò che è accaduto non deve spingere il mercato ad un passo indietro in termini tecnologici ma ad un aggiornamento costante delle tecnologie. I sistemi più obsoleti, in cui vi sono famiglie di componenti fuori produzione, sono i più vulnerabili da questo punto di vista e credo sarebbe utile prevedere un round di incentivi per consentire la sostituzione di questi impianti, in alcuni casi risalenti a 15-20 anni fa. Detto questo, mettendo a confronto quanto accaduto in Francia, con 700 negozi coinvolti e la situazione in Italia, vediamo un sistema nazionale molto più resiliente.

In che modo le nuove tecnologie digitali stanno cambiando il vostro settore? 

Se in alcuni aspetti, ad esempio nei tipi di gas utilizzati o nel funzionamento meccanico le innovazioni sono solo incrementali, l’ambito digitale è in effetti quello in cui l’innovazione procede alla velocità della luce. Il monitoraggio remoto, che spesso le grande catene della Gdo pretendono nel capitolato, consente di anticipare ad esempio gli interventi di manutenzione prima delle rotture. O ancora di generare efficienza gestendo i parametri in funzione di ciò che accade in negozio. Ad esempio riducendo la ventilazione nel momento in cui c’è un carico massivo di merce, con le porte dei banchi frigo aperte. A differenza del passato, con l’intelligenza artificiale i milioni di dati raccolti sul campo possono essere utilizzati e tradotti in azioni concrete. Tutto questo si traduce in efficienza e dunque in competitività per il cliente finale. Per le grandi catene della Gdo questa ormai è la strada imboccata mentre i piccoli sono più prudenti. Ma in generale credo che il futuro sia lì.

Anche alla luce del proliferare dei rischi e degli attacchi le regole europee stanno cambiando in questa direzione, alzando i requisiti della sicurezza digitale. E’ un percorso che condivide?

Certamente. Qui vediamo un sistema di regole, penso al Cyber Resilience Act, che introduce requisiti obbligatori di sicurezza informatica per tutti i prodotti hardware e software con elementi digitali venduti nella Ue. Regole che si evolvono di pari passo con i cambiamenti tecnologici e che impongono responsabilità precise sulla sicurezza degli impianti promuovendo una collaborazione più stretta lungo l’intera catena del valore.

Riproduzione riservata ©
Loading...
Loading...

Brand connect

Loading...

Newsletter

Notizie e approfondimenti sugli avvenimenti politici, economici e finanziari.

Iscriviti